Integración de eventos físicos y lógicos en un único panel de seguridad
Un acceso denegado en la puerta de una sala de servidores y un escaneo de puertos contra un segmento interno pueden ser el mismo incidente visto desde dos capas distintas. Cuando los equipos de seguridad física y de red trabajan con herramientas separadas, esa relación se pierde durante horas y el análisis llega tarde. La correlación no empieza en el panel: empieza en cómo se describen los eventos antes de que lleguen a él.
Videovigilancia, control de acceso y cortafuegos generan registros con estructuras muy distintas. Una cámara entrega marcas de tiempo por fotograma y detecciones de movimiento; un lector de acceso entrega identificadores de credencial y resultado de la validación; el cortafuegos entrega direcciones, puertos y veredictos de política. Normalizar significa reducir todo eso a un conjunto mínimo de campos compartidos: instante, origen, tipo de evento, sujeto implicado y resultado.
Ese mínimo es también lo que se pierde. Al aplanar los registros desaparecen matices útiles, como el nivel de confianza de una detección facial o la regla exacta que bloqueó un flujo. La decisión práctica es guardar el evento normalizado para correlacionar y conservar aparte el registro original para la investigación posterior. Sin esa separación, cualquier ajuste en el esquema obliga a reprocesar meses de histórico.
El primer problema real no es el algoritmo, es el tiempo. Si la videovigilancia marca en hora local y el cortafuegos en UTC, dos eventos simultáneos aparecen separados por varias horas y ninguna regla los une. La corrección pasa por sincronizar todos los orígenes contra una misma referencia y registrar la desviación conocida de cada sistema, porque algunos equipos de acceso mantienen su propio reloj interno y derivan sin avisar.
El segundo problema son las identidades. Una persona puede estar registrada como titular de una credencial biométrica y, a la vez, aparecer en la red como una cuenta de servicio o como una sesión anónima. Sin una tabla que traduzca entre identificadores de persona y cuentas de usuario, la correlación solo funciona a nivel de sala, no de individuo. Cuando parte del sistema lo gestiona un proveedor externo, la dificultad se multiplica: cada uno aplica su propio esquema de marcas de tiempo y su propia política de retención, y la trazabilidad se rompe justo en el punto donde más se necesita.
Con los eventos alineados, las reglas útiles suelen ser pocas y concretas: un intento de acceso fallido seguido de tráfico saliente hacia un destino no habitual en la misma ventana de tiempo; una apertura de puerta fuera de horario que coincide con un cambio de configuración en un equipo de red; varias denegaciones de acceso repartidas entre distintas puertas en pocos minutos. Cada regla necesita una ventana temporal explícita, porque ampliarla demasiado convierte coincidencias casuales en falsos incidentes.
La calibración importa más que la cantidad de reglas. Una correlación mal ajustada genera alertas que el equipo de guardia aprende a ignorar, y ese hábito es más peligroso que no tener correlación. Conviene empezar con umbrales conservadores, revisar qué dispara cada regla durante las primeras semanas y ajustar antes de añadir complejidad.
Un panel único no elimina la necesidad de dos equipos con criterios distintos. Lo que cambia es el punto de partida del análisis: en lugar de reconstruir a mano una secuencia repartida entre tres consolas, el investigador recibe los eventos ya ordenados y puede descartar rápido lo que no encaja. La ganancia está en el tiempo de reconstrucción, no en la automatización de la respuesta.
También hay límites claros. La correlación no sustituye la revisión de vídeo ni el análisis forense de tráfico, y no debería usarse para atribuir responsabilidad sin verificar el registro original. Los escenarios descritos aquí son ilustrativos: cada instalación tiene sus propios relojes, sus propios identificadores y sus propios acuerdos con proveedores externos.
Para contrastar este enfoque con los otros dos artículos de la serie, puedes leer el análisis del control biométrico en salas de servidores o escribir tus dudas operativas desde la página de contacto.
Normalización, no fusión Cuando decimos que la cámara y el cortafuegos "hablan el mismo idioma" nos referimos a que sus eventos se traducen a un esquema común de campos: instante, origen, sujeto, acción y resultado. No implica unificar los sistemas ni sustituir las herramientas de cada equipo. Cada fuente sigue siendo la autoridad sobre su propio registro; el panel solo guarda la versión normalizada y la referencia al evento original.
Correlación temporal, no causal Que un intento de acceso fallido y un escaneo de puertos aparezcan en la misma ventana de tiempo no demuestra que sean el mismo incidente. La regla dispara una alerta para que alguien lo revise, no una conclusión. Confundir coincidencia con causalidad es la forma más rápida de llenar la cola de guardia con ruido y de que el equipo deje de mirar las alertas.
Identificadores que no encajan El sistema de control de acceso identifica a una persona por su credencial o su plantilla biométrica; el cortafuegos identifica cuentas de usuario, direcciones y sesiones. Rara vez coinciden de forma directa. La correspondencia hay que construirla y mantenerla, y cuando alguien cambia de rol, de turno o de equipo, esa tabla se queda desactualizada sin que nadie lo note.
Relojes y marcas de tiempo Toda la correlación depende de que los relojes estén alineados. Diferencias de segundos entre la videovigilancia y el cortafuegos bastan para que dos eventos del mismo incidente caigan en ventanas distintas. La sincronización es un requisito previo, no un detalle de configuración que se resuelve después.
Proveedores externos y trazabilidad Cuando parte del sistema lo gestiona un tercero, el esquema de marcas de tiempo y el nivel de detalle de los eventos pueden no coincidir con el nuestro. Eso limita hasta dónde se puede reconstruir una secuencia. Es una restricción real que conviene reconocer antes de prometer una trazabilidad completa.
Escenarios ilustrativos Los ejemplos de este artículo describen situaciones posibles para explicar el funcionamiento de las reglas. No son casos reales, no citan organizaciones concretas y no incluyen métricas de rendimiento. Cualquier cifra que aparezca en el texto es hipotética y sirve solo para ilustrar el orden de magnitud del problema.
Límites legales y de alcance El tratamiento de datos biométricos y de registros de acceso está sujeto a normativa según la jurisdicción. Este texto no ofrece asesoramiento legal ni sustituye una revisión específica. Tampoco cubre la comparación de sensores biométricos ni el coste de inferencia de los modelos de red: esos temas se tratan en otros artículos del blog.
Proyecto editorial sobre seguridad híbrida en centros de datos
Este artículo forma parte de la línea editorial de CustodiaDC, centrada en la seguridad de centros de datos que dan servicio a plataformas de intercambio. El contenido aborda la capa física, con control biométrico de acceso a salas de servidores mediante visión por computador, huella, rostro e iris, y la capa lógica, con detección de intrusiones de red basada en modelos neuronales en entornos de baja latencia. La intención no es vender productos ni servicios gestionados, sino describir problemas operativos concretos: normalización de eventos, sincronización de relojes, identificadores que no coinciden entre sistemas y trazabilidad cuando intervienen proveedores externos. Los escenarios que se mencionan son ilustrativos y no reproducen casos reales ni métricas verificadas.
Para consultas sobre el enfoque editorial o para señalar una imprecisión técnica, el correo de contacto es info@temphirepages.com.
Un acceso físico no autorizado y un escaneo de puertos pueden ser el mismo incidente visto desde dos capas distintas. Estas imágenes recorren los puntos donde esa correlación se vuelve visible: pantallas de control, marcas de tiempo y registros que solo encajan cuando alguien se toma el trabajo de alinearlos.
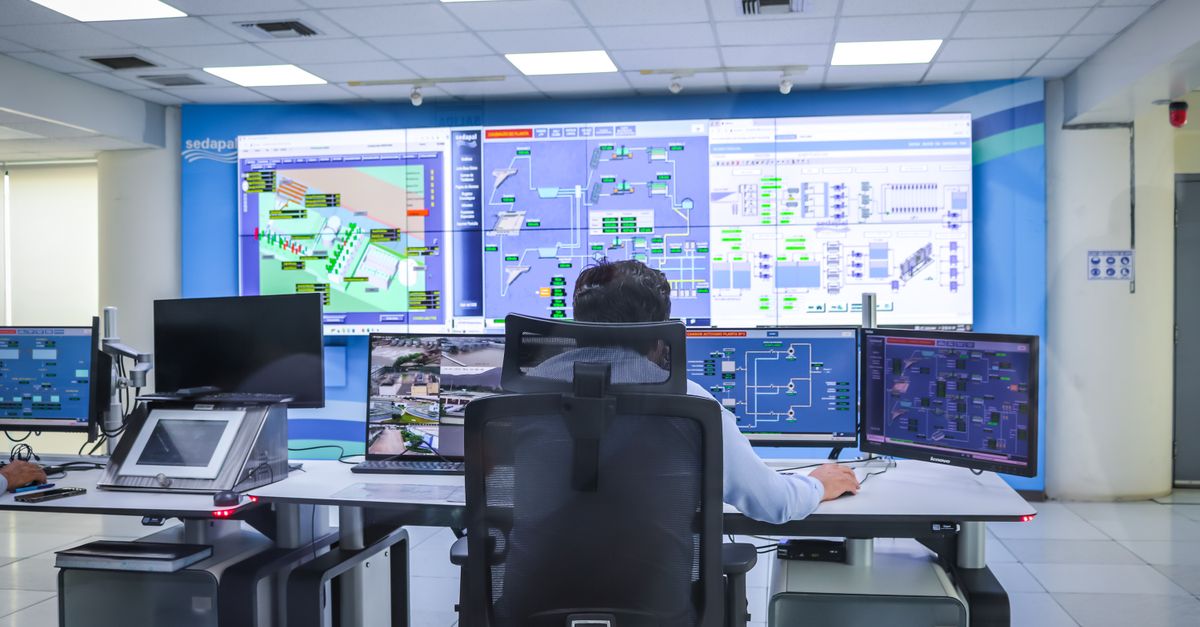
En muchos SOC la cámara y el cortafuegos se miran desde monitores distintos, a veces en salas distintas. El operador que ve el movimiento en el pasillo no es el mismo que ve el pico de tráfico hacia un puerto raro. Ahí empieza el retraso: cuando alguien tiene que cruzar la sala para preguntar si el escaneo coincide con la puerta que se abrió hace dos minutos.
El control de acceso guarda un identificador de persona; el cortafuegos guarda una cuenta de usuario o una IP. Rara vez son el mismo campo. Normalizar exige un mapa intermedio que traduzca uno en otro, y ese mapa se rompe cada vez que alguien cambia de turno, de rol o de proveedor. Sin ese puente, la correlación es solo una coincidencia de horarios.
Un evento físico con marca de tiempo local y un evento de red en UTC pueden parecer separados por horas cuando en realidad ocurrieron en el mismo minuto. Antes de escribir cualquier regla de correlación hay que sincronizar fuentes, fijar una zona horaria común y decidir qué se hace con los registros que llegan tarde. Si eso no se resuelve, la alerta salta cuando ya no sirve.
Si parte del sistema lo gestiona un proveedor, sus eventos llegan con otro formato, otra granularidad y a veces con retraso. La trazabilidad se sostiene solo si el contrato define qué campos se entregan, con qué marca de tiempo y durante cuánto tiempo se conservan. Sin ese acuerdo, cualquier reconstrucción de un incidente queda a medias.
Las imágenes de esta página son ilustrativas y muestran equipos y salas de control de forma genérica. No corresponden a instalaciones concretas ni a incidentes reales.